日本企業遭到駭客不當存取的案件,持續爆發,知名的「SMBC日興證券」,因此外洩包括客戶名字與證券戶帳號等,約5萬6000筆。還有高爾夫球場的網站會員,有超過11萬名會員資訊外洩,現在就連台灣人熟悉的日本連鎖生活雜貨銷售品牌「無印良品」的日本「良品計劃公司」,也傳出客戶個資外洩,總數達到2726萬筆。
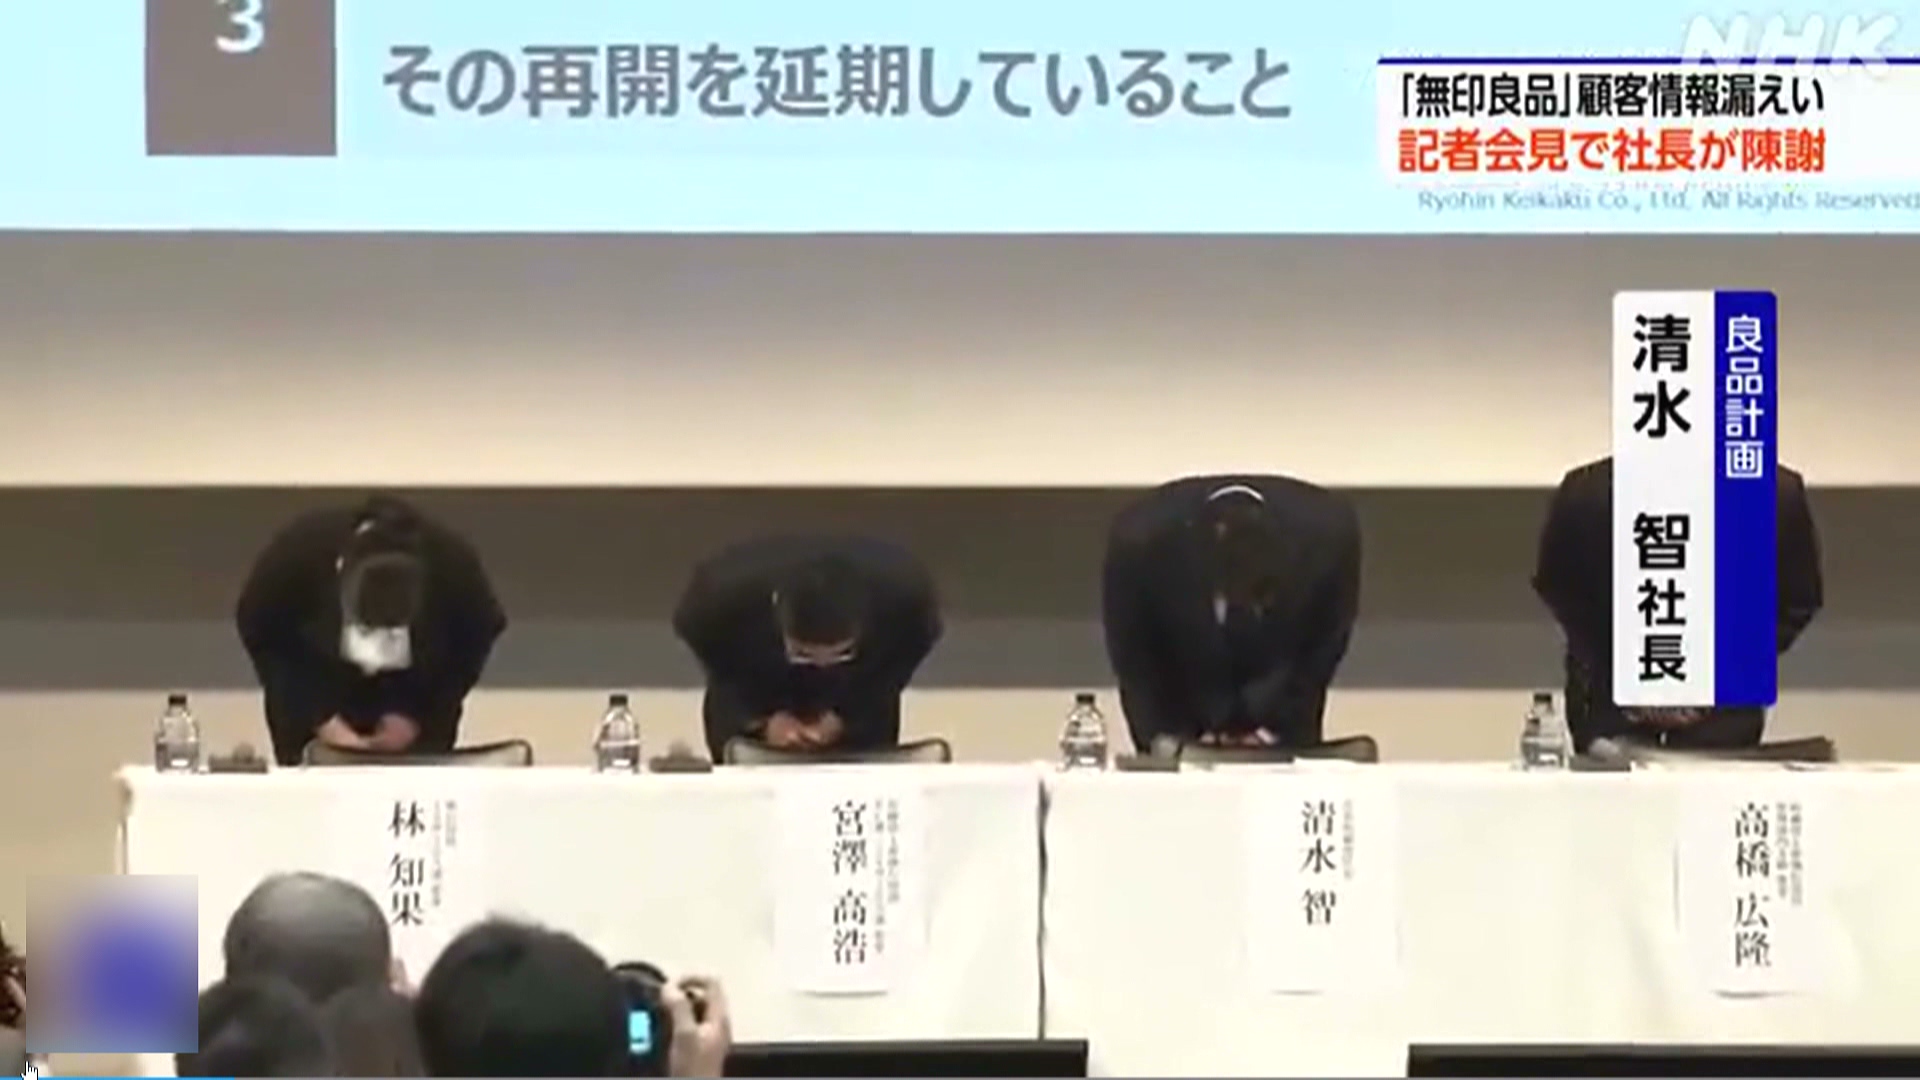
日良品計劃公司社長清水智表示,「對於相關人士與客戶等人,造成你們巨大的憂慮與困擾,我們衷心地在這裡道歉,真的非常的抱歉。」
日本「良品計劃公司」社長清水智,率領高層幹部在12日中午召開記者會,說明遭駭客非法存取外,還遭到「清單型攻擊」,也就是利用外洩的帳號密碼,進行自動化批次登入測試的攻擊。
造成除了官方的「MUJI APP」,洩漏了一般會員資料外,連已經解約、停止使用的顧客資料,系統沒有在停用後刪除的資料也外洩。另外,針對發行的「MUJI Card」聯名信用卡資料,包括新、舊信用卡會員,也有約109萬筆信用卡會員資訊,與完整信用卡號等資料外洩。
日良品計劃公司社長資深執行董事宮澤高浩表示,「我們在2021年7月進行了系統變更,藉這機會停止了識別卡號的服務,我們的認知是系統會在這時刪除這些卡號,但結果是沒有進行刪除作業,至於是人為因素還是系統問題,我們還在進行綜合調查。」
清水智表示,目前已經與聯合發卡機構,合作加強監控異常刷卡的情況,也全面負擔用戶補辦信用卡的手續費。未來如果還有因為信用卡問題,造成客戶損失,也會視情況進行賠償。
只是,在連續傳出用戶個資外洩的醜聞後,有些企業開始考慮廢除會員制度。像是東京一家連鎖蕎麥麵店,有4000名會員,已經考慮從12月開始廢除會員制度。神奈川也有玩具公仔製造銷售商,原本架設了專屬網站,擁有6萬名會員,上個(10)月已經先行預防性的關閉網站,預計接下來將依序刪除客戶個資,避免外洩顧客資訊,影響商譽。